 de
 en
 es
 fr
 nl
 it
 ar
Ausgangslage
SharePoint-Daten in die Cloud zu übertragen, war manuell, fehleranfällig und legte sensible Daten offen.

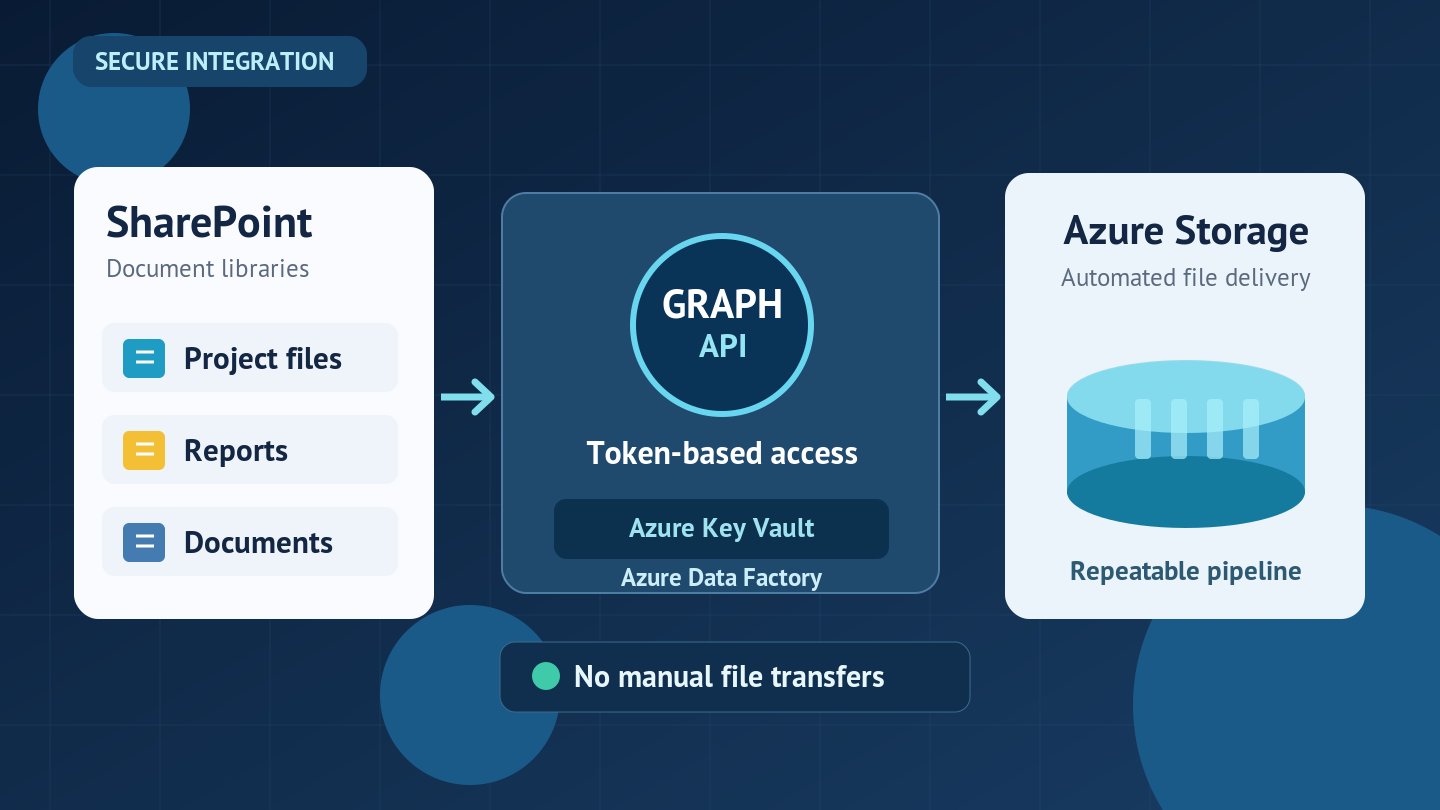
SharePoint-Dateien gelangen ohne manuelle Übergaben in Azure Storage.
Ein über Key Vault abgesicherter Service Principal, ein Bearer-Token für die Microsoft Graph API und eine Copy-Pipeline in Azure Data Factory.
Ausgangslage
SharePoint-Daten in die Cloud zu übertragen, war manuell, fehleranfällig und legte sensible Daten offen.
Umgesetzt
Eine automatisierte Pipeline mit Microsoft Graph API und Azure Data Factory.
Wirkung
Auditierbare Dateiübertragungen in Azure Storage ohne offengelegte Zugangsdaten.
Viele Organisationen nutzen SharePoint für das Datenmanagement, doch diese Daten in moderne Cloud-Umgebungen zu integrieren, ist schwieriger, als es sein sollte. Manuelle Prozesse sind ineffizient, fehleranfällig und legen unterwegs sensible Daten offen. Das Team brauchte eine sichere, automatisierte Ingestion-Pipeline, die SharePoint-Daten ohne manuelle Übergaben und ohne offengelegte Zugangsdaten in Azure Storage überträgt.
Wir haben eine automatisierte Pipeline mit Microsoft Graph API und Azure Data Factory gebaut. Die Authentifizierung ist durchgängig abgesichert: Ein Service-Principal-Secret wird aus Azure Key Vault abgerufen, um ein Bearer-Token für den Zugriff auf die Graph API zu erzeugen – Zugangsdaten gelangen nie in Quellcode, Konfigurationsdateien oder Prozessprotokolle.
Mit dem Token fragt die Pipeline über die Graph API die ID des relevanten SharePoint-Laufwerks ab; anschließend kopiert Azure Data Factory die Dateien in einen Azure Storage Account. Der gesamte Ablauf ist reproduzierbar: dieselbe Secret-Rotation, derselbe Graph-API-Vertrag, dieselbe ADF-Pipeline – keine manuellen Schritte, an die man denken muss.
Ein Service-Principal-Secret aus Azure Key Vault dient dazu, ein Bearer-Token für den Zugriff auf die Graph API zu erzeugen.
Die Pipeline fragt über die Graph API die ID des relevanten SharePoint-Laufwerks ab.
Azure Data Factory kopiert die Dateien in einen Azure Storage Account.
Qualitative Projektergebnisse; es werden keine gemessenen Einsparungen behauptet.
Mehr Sicherheit: Authentifizierung über Azure Key Vault und kurzlebige Bearer-Token
Durchgängig automatisierter Datenfluss – die manuelle SharePoint-Extraktion entfällt
Zuverlässige, skalierbare Pipeline über Azure Data Factory
Wiederverwendbares Muster für jede SharePoint-Site oder Dokumentbibliothek
Auditierbare Dateiübertragungen ohne offengelegte Zugangsdaten
Lösungsbereiche: Datenfundament

Wählen Sie ein 30-minütiges Gespräch oder senden Sie uns eine kurze Anfrage – ganz wie es Ihnen passt.