 fr
 en
 es
 nl
 it
 de
 ar
Défi
Le transfert des données SharePoint vers le cloud était manuel, source d'erreurs et exposait des données sensibles.

Des fichiers SharePoint transférés dans Azure Storage sans intervention manuelle.
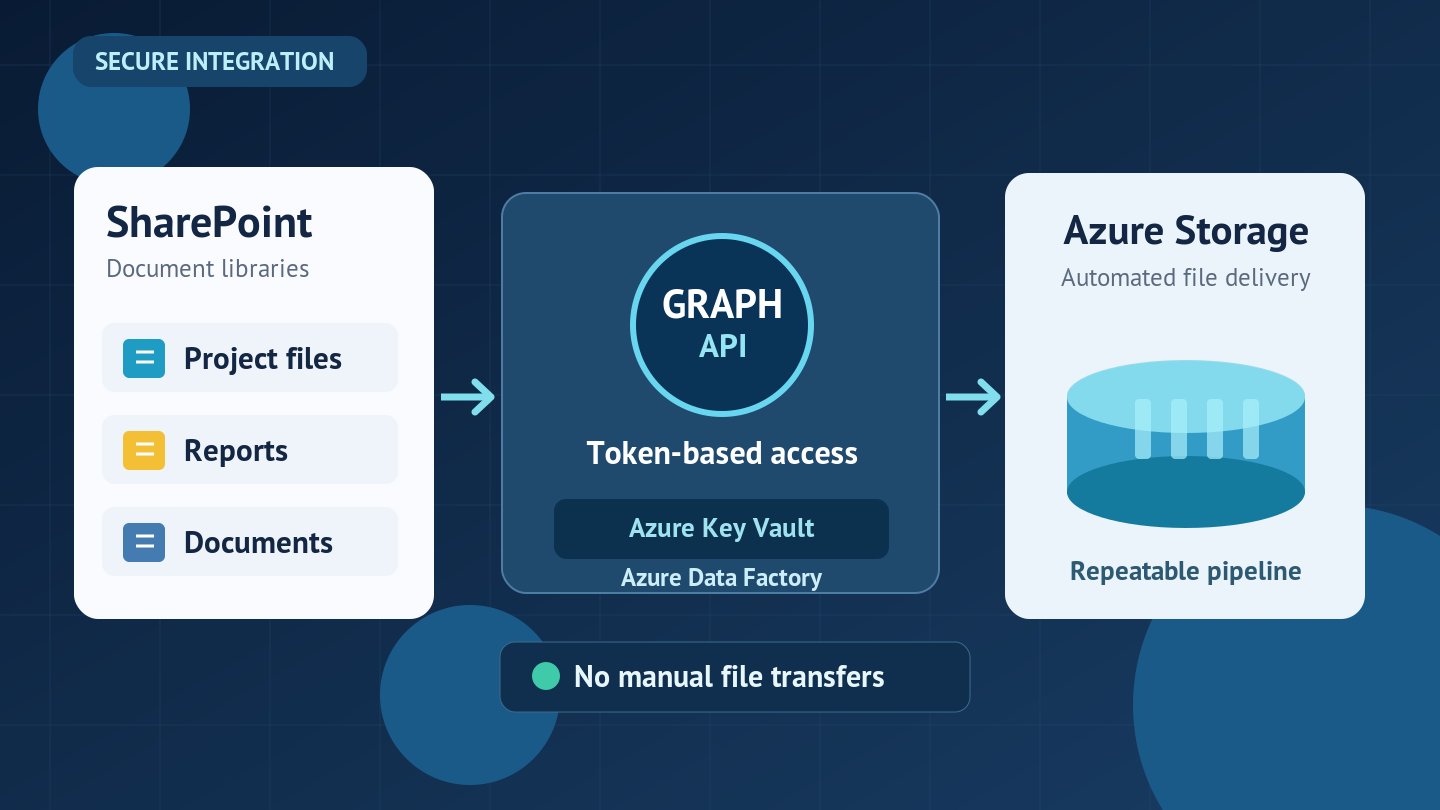
Un principal de service adossé à Key Vault, un jeton porteur pour l'API Microsoft Graph et un pipeline de copie Azure Data Factory.
Défi
Le transfert des données SharePoint vers le cloud était manuel, source d'erreurs et exposait des données sensibles.
Livré
Un pipeline automatisé reposant sur l'API Microsoft Graph et Azure Data Factory.
Gains
Des mouvements de fichiers auditables vers Azure Storage, sans identifiants exposés.
De nombreuses organisations s'appuient sur SharePoint pour gérer leurs données, mais intégrer ces données dans des environnements cloud modernes est plus difficile qu'il ne le devrait. Les processus manuels sont inefficaces, sources d'erreurs et exposent des données sensibles au passage. L'équipe avait besoin d'un pipeline d'ingestion sécurisé et automatisé, qui transfère les données SharePoint dans Azure Storage sans intervention manuelle ni identifiants exposés.
Nous avons construit un pipeline automatisé reposant sur l'API Microsoft Graph et Azure Data Factory. L'authentification est sécurisée de bout en bout : le secret d'un principal de service est récupéré dans Azure Key Vault pour générer un jeton porteur donnant accès à l'API Graph. Les identifiants ne figurent jamais dans le code source, les fichiers de configuration ni les journaux de traitement.
Une fois le jeton obtenu, le pipeline interroge l'API Graph pour obtenir l'identifiant du lecteur SharePoint concerné, puis Azure Data Factory copie les fichiers dans un compte Azure Storage. L'ensemble du flux est reproductible : même rotation des secrets, même contrat d'API Graph, même pipeline ADF, sans étape manuelle à retenir.
Le secret d'un principal de service, issu d'Azure Key Vault, sert à générer un jeton porteur donnant accès à l'API Graph.
Le pipeline interroge l'API Graph pour obtenir l'identifiant du lecteur SharePoint concerné.
Azure Data Factory copie les fichiers dans un compte Azure Storage.
Résultats qualitatifs du projet ; aucune économie mesurée n'est avancée.
Une sécurité renforcée : authentification via Azure Key Vault et jetons porteurs à courte durée de vie
Un flux de données automatisé de bout en bout : plus d'extraction manuelle depuis SharePoint
Un pipeline fiable et évolutif, grâce à Azure Data Factory
Un modèle réutilisable pour tout site ou toute bibliothèque de documents SharePoint
Des mouvements de fichiers auditables, sans identifiants exposés
Solutions : Fondations de données

Choisissez un échange de 30 minutes ou envoyez-nous une courte demande, selon ce qui vous convient.